怎样在一台电脑上使用多个 Codex 账号?
Codex 把本地状态(包括你的登录信息)放在由环境变量 CODEX_HOME 指定的文件夹下。所以,文档里现成的几个基本构件指向的是:一个账号一个文件夹。不过没有任何官方页面把它写成一种方法,我们也没有登录第二个账号来验证,所以在依赖它之前,请你自己先试一试。
Codex 把登录信息放在哪里?
Codex 支持两种登录方式:用账号在浏览器里登录,或者用 API key。codex login 开始登录,codex login status 显示当前使用的认证方式,codex logout 清除当前的凭据。CLI 和 IDE 扩展共用同一份缓存的登录信息。
文档说,登录信息缓存在一个明文文件 ~/.codex/auth.json 里,或者缓存在操作系统的凭据存储中。一个名为 cli_auth_credentials_store 的设置,可以在 file、keyring、auto 和 ephemeral 之间选择。请把 auth.json 当作密码来对待。
CODEX_HOME 设定的是配置、认证、日志、会话和 skills 的根目录。默认是 ~/.codex,而且这个文件夹必须已经存在。文档列出的使用方是 CLI、IDE 扩展、app-server 和安装脚本,没有列出桌面应用。
一个账号一个文件夹,可以怎么做?
请把它当作一个有待验证的做法,而不是文档里写明的步骤。
- 每个账号建一个空文件夹,按账号命名。文件夹必须事先存在。
- 让每份登录信息留在各自的文件夹里。 在该文件夹的
config.toml里,把cli_auth_credentials_store设为file,凭据就会存进CODEX_HOME下的auth.json。至于其他几种模式,文档没有说明换了CODEX_HOME之后会怎样。 - 在你要用的终端里,把变量指向这个文件夹。 文档把环境变量称为作用于 shell 的设置,所以没设置过它的标签页是看不到它的。
- 自己登录,每个文件夹登录一次,用
codex login。 - 用
codex login status检查。 它报告的是认证方式,我们没有找到它会显示具体账号的说明,所以请自己记好哪个文件夹对应哪个账号。
新文件夹是空的,想共用的 config.toml 或 skills 需要自己复制过去。
我们测了什么,没测什么?
2026-10-17,我们用当前的 Codex CLI,把 CODEX_HOME 分别指向两个新建的临时文件夹,两个都设成 file 存储。在每个文件夹里,codex login status 的回答都是“Not logged in”(未登录)。指向一个不存在的文件夹时,会报错,提示该路径不存在。
我们没有登录任何东西。我们没有对默认文件夹做这个检查,没有试其他存储模式,也没有试桌面应用或 IDE 扩展。所以我们只能说:全新的文件夹一开始是未登录的;至于第二次登录会不会和第一次互不影响,我们无法保证。
多一个账号,是绕开用量上限的办法吗?
不是。每个账号的上限属于它所在的服务,该怎么使用,由那项服务的条款决定。请只使用你有权使用的账号,只用在它该用的工作上,不要为了绕开上限去开账号或借账号。可以看看遇到用量上限时怎么办、这套做法的 Claude Code 版本,以及工作与个人账号清单。
Octuo 适合放在哪里
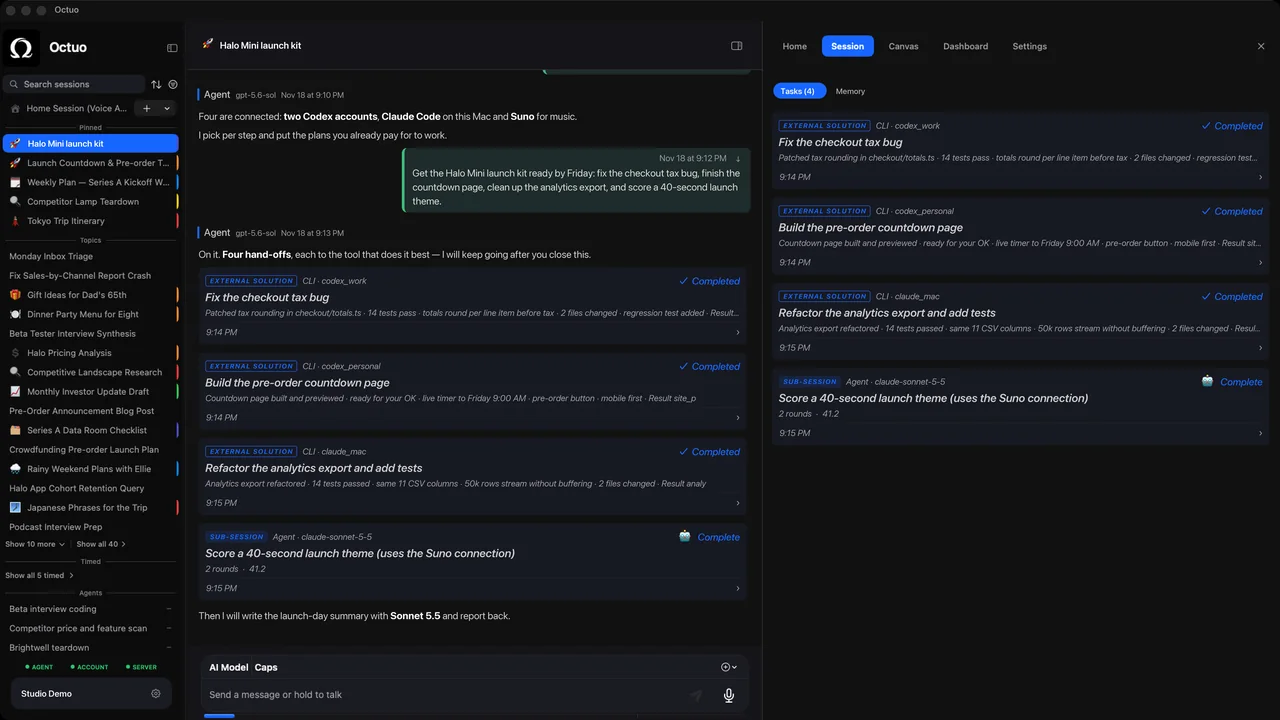
上面这些只需要 CLI 和你的 shell。Octuo 是一个个人助理,替你协调 AI 工具、agent 和外部服务:你说目标,它负责准备、委派和跟进。
Octuo 通过你自己的授权账号协调工作,并遵守各服务的条款。它不会把各个账号的用量合并或叠加,它带过去的是它交出去的那份上下文,而不是导入各家厂商自己的聊天记录。凭据存放在加密的 Secrets Vault 里,语言模型看不到原始凭据。登录自己的账号和必须由你批准的敏感操作由你做主;其余能交给它的工作由 Octuo 处理。看看 Octuo 能做什么。
常见问题
多一个 Codex 账号,用量就会变多吗? 不会。每个账号的上限由它所在服务的条款决定。
怎么知道某个文件夹用的是哪个账号?
文档把 codex login status 描述为显示当前的认证方式,并没有说它会显示具体账号,所以请自己给每个文件夹做好标记。
做这件事一定要用 Octuo 吗? 不用。上面的步骤只需要 CLI 和 shell。Octuo 是可选的,适合用来协调你已授权的各个账号之间的工作。
来源
- Codex 文档,“Authentication”:https://learn.chatgpt.com/docs/auth (访问于 2026-10-17)
- Codex 文档,“Environment variables”:https://learn.chatgpt.com/docs/config-file/environment-variables (访问于 2026-10-17)
- Codex 文档,“Advanced Configuration”,小节 “Config and state locations”:https://learn.chatgpt.com/docs/config-file/config-advanced (访问于 2026-10-17)
上述产品名称归各自所有者所有,我们与它们没有任何关联。